Ciberataque global a 178 sitios como Zoom, CNN e IKEA: qué revisar si entraste el 16 de noviembre
Los atacantes usaron Optimizely, una herramienta que las empresas emplean para probar versiones de sus páginas, para robar datos de tarjetas, desviar transferencias de criptomonedas y atacar iPhones desactualizados. Los especialistas piden revisar resúmenes y actualizar los equipos.
Un ciberataque de alcance mundial, que usó la plataforma Optimizely, alteró el lunes 16 de noviembre los sitios web de al menos 178 organizaciones, entre ellas Zoom, BBC, CNN, Salesforce, IKEA, HSBC, Equifax, GitLab, Air France-KLM y la empresa de criptomonedas Ledger. Cualquier persona que haya visitado esas páginas ese día, desde cualquier provincia, pudo quedar expuesta.
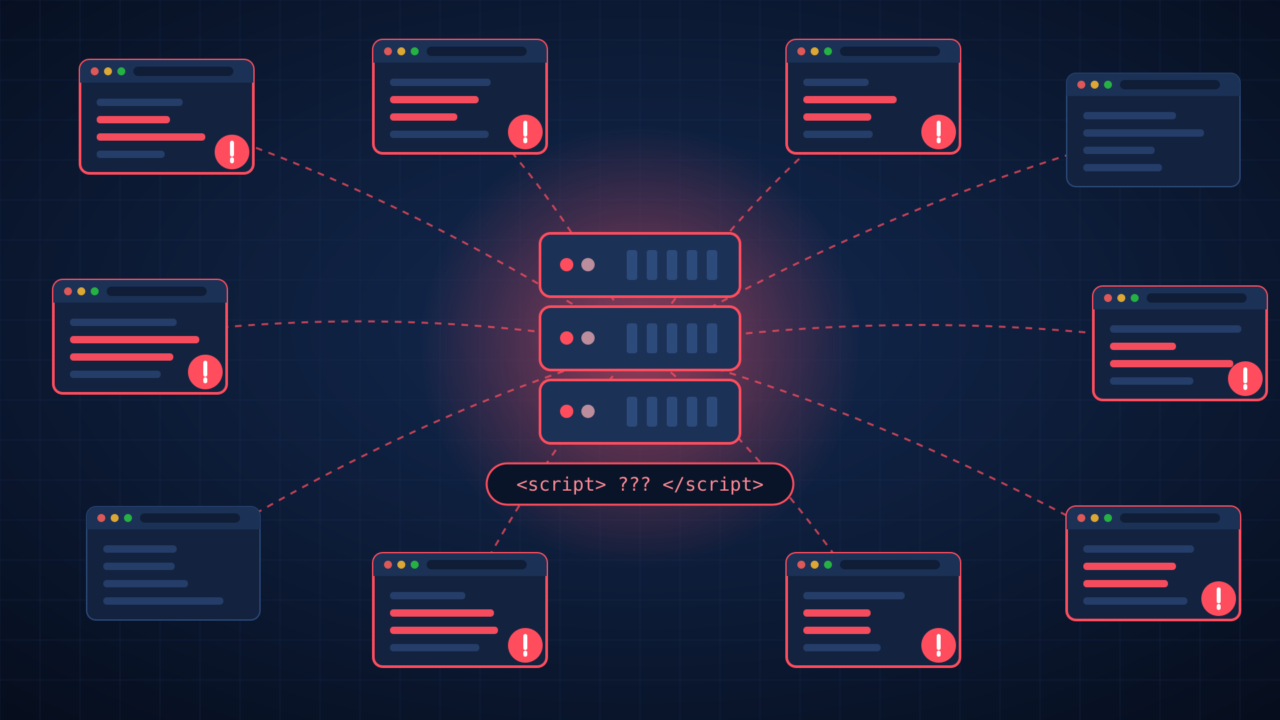
La firma de seguridad Report URI, que detectó el ataque, explicó que los delincuentes no vulneraron cada sitio por separado. Introdujeron código malicioso en Optimizely Web Experimentation, un servicio que usan muchas empresas para mostrar distintas versiones de sus páginas y medir cuál funciona mejor. Como el código llegaba desde un proveedor autorizado, los sitios lo trataban como confiable. Esta modalidad se conoce como ataque a la cadena de suministro de software.
El especialista en ciberseguridad Julio López lo explicó así en TN:
“Este tercero es el que tiene el problema de seguridad y todos los clientes que están detrás de estos sitios que usan este tercero caen en la volteada”.
Qué hacía el código
El programa tenía tres objetivos. Primero, reemplazaba las direcciones de billeteras de criptomonedas que aparecían en la página o que el usuario copiaba, de modo que quien hacía una transferencia podía terminar enviando el dinero a los atacantes. Funcionaba con Bitcoin, Ethereum, Solana, Litecoin y Dogecoin, entre otras.
Segundo, copiaba el número de tarjeta, la fecha de vencimiento y el código de seguridad que se escribían en los formularios de pago propios de cada sitio. Los pagos hechos en ventanas de procesadores externos quedaban fuera de su alcance. Tercero, en iPhone y iPad intentaba cargar dos kits de ataque, Coruna y DarkSword, dirigidos a versiones viejas de iOS. Una señal visible era que la página se recargara sola cada 60 segundos en equipos con iOS 18.6 o anterior.
Report URI revisó 1.611 archivos de Optimizely y encontró 188 infectados. Las billeteras de los atacantes recibieron unos 7.040 dólares, casi todo en bitcoin, aunque no se sabe cuánto corresponde a víctimas reales. Los atacantes modificaron el programa 26 veces en el día y hacia la noche todos los archivos detectados ya estaban limpios. Optimizely reconoció el incidente y aseguró que corrigió la falla.
Todavía no se sabe cuántas tarjetas se robaron ni cuántos teléfonos se infectaron. Solo el 15% de los sitios evaluados logró bloquear el código gracias a sus políticas de seguridad.
Para quienes hayan entrado a alguno de los sitios afectados ese lunes, los especialistas recomiendan tres medidas: actualizar el iPhone o iPad a la última versión de iOS, verificar que las transferencias de criptomonedas hayan llegado a la dirección correcta y revisar los movimientos de las tarjetas usadas en esas páginas.
Con información de Infobae y TN.